Jak ocenić wagę naruszenia?
Jesteś przedsiębiorczynią. Prowadzisz firmę. Pewnego dnia orientujesz się (albo ktoś ci daje znać), że dane osobowe Twoich klientów, kontrahentów wyciekły. Albo z Twoich systemów albo firma X, która w Twoim imieniu robi coś z danymi, którymi zarządzasz, informuje Cię, że wyciekły dane z jej systemu/bazy, a wśród nich znalazły się też dane Twoich klientów, kontrahentów.
I teraz Ty – jako administrator danych – powinnaś cos z tym zrobić. A raczej „podjąć odpowiednie kroki w związku z naruszeniem”
Tak, wiem, dane wyciekły od kogoś innego. Kogoś, kto miał o nie dbać i je chronić. To nie jest Twoja wina. Ale czasami to nie jest też wina tego, komu dane powierzyłaś. Coraz więcej doniesień o atakach hakerskich, coraz więcej sygnałów, że sztuczna inteligencja sama prowadzi skuteczne cyberataki.
Nie ma miejsc bezpiecznych w sieci. nie ma stuprocentowo silnych haseł i nie ma też pewnych i zawsze skutecznych rozwiązań.
Jeśli ktoś twierdzi inaczej, to albo się nie zna albo kłamie.
Czy to sprawiedliwe? Nie. Czy możesz się na to wściekać? Tak.
Ale nie zmienia to faktu, że zgodnie z RODO, to administrator danych ma obowiązek wybrać takiego przetwarzającego dla swoich danych, który zapewni wystarczające gwarancje, że stosuje zabezpieczenia odpowiednie do ryzyka (np. wycieku danych). Wiec jeśli prowadzisz firmę, to odpowiadasz nie tylko za to, co Ty robisz z danymi, ale tez za to, komu powierzasz dane i jak ta druga strona o te dane dba.
Zatem doszło do naruszenia – co teraz?
Jako przedsiębiorczyni-administratorka danych osobowych masz 72 godziny zegarowe na odnalezienie się w sytuacji i ocenę wagi naruszenia (szerzej o tym piszę tu). Przejdźmy zatem do oceny wagi.
Jak NIE oceniać wagi naruszenia
O tym trzeba napisać, bo przy dostępności ChatGPT, Claude, Gemini i temu podobnych narzędzi, aż korci, żeby wrzucić zapytanie do AI – niech nam w pół sekundy wszystko oceni. No nie polecam takiego rozwiązania.
Jeśli nadal masz wątpliwości, pomyśl, że to Ty ponosisz odpowiedzialność za ocenę wagi i to, czy podejmiesz wymagane prawem działania, czy nie. I to na Ciebie może spaść kara Prezesa UODO choćby za niewłaściwą ocenę wagi naruszenia albo brak jego zgłoszenia (a mowa tu o karach rzędu do 20 milionów euro lub do 4% rocznego obrotu Twojej firmy). Serio, chcesz powierzyć tyle kasy oraz swoją reputację sztucznej inteligencji, która potrafi nieźle się mylić nawet mając jakiś materiał źródłowy oraz znając kontekst sytuacji?
„No to co mam zrobić? Polizać palec i sprawdzić, z której strony wieje wiatr? Jak od północy, to zgłosić, a jak od południa, to nie zgłaszać naruszenia?”
😅 No w tym kierunku też bym nie szła. Jako przedsiębiorczyni-administratorka danych, potrzebujesz jakiegoś potwierdzenia, że poważnie podchodzisz do tematu, dowodów na to, że nie olałaś sprawy i że się naprawdę starasz.
Jak ocenić wagę naruszenia?
I tu z pomocą przychodzi matematyka i… ENISA (Agencja Unii Europejskiej ds. Cybrebezpieczeństwa).
W 2013 roku opublikowała zalecenia dotyczące tego, jak oceniać (po)wagę naruszeń dotyczących danych osobowych. Co ciekawe, te zalecenia nadal są uważane za aktualne.
Na czym polega ocena wagi naruszenia wg zaleceń ENISA?
Najprościej mówiąc, ENISA opracowała konkretny wzór służący do wyliczenia wagi naruszenia oraz zaproponowała dla konkretnych rodzajów danych konkretne wartości liczbowe, żeby można je było podstawić do wzoru.
SE = DPC x EI + CB
Źródło: https://www.enisa.europa.eu/publications/dbn-severity
A po „naszemu” to:
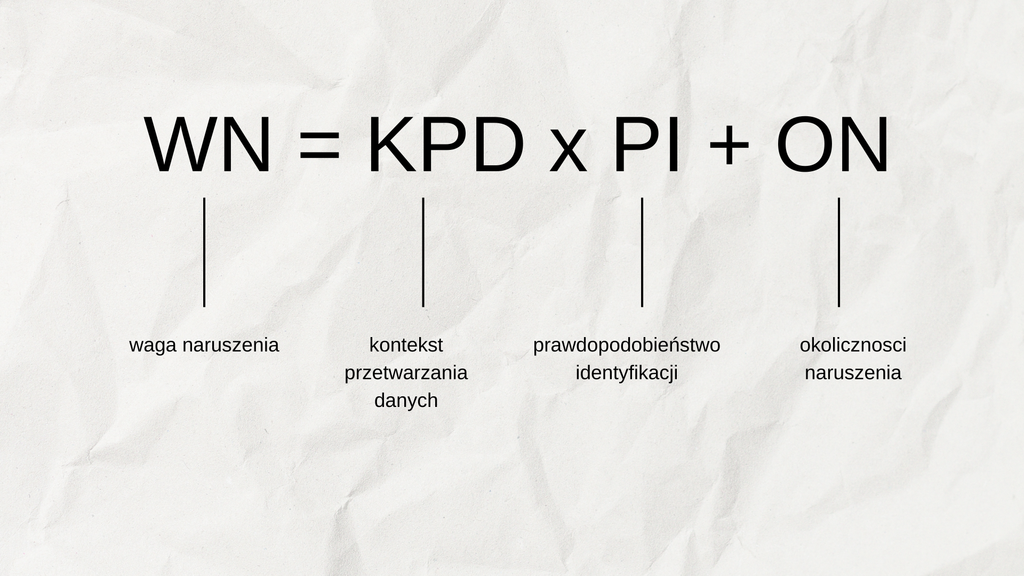
Ile „warte” są dane? – KONTEKST PRZETWARZANIA DANYCH
I tak dla danych „zwykłych” (np. imię, nazwisko, adres, mail, nr telefonu, numer i seria dowodu, NIP, numer IP, itp.) ich wartość została oceniona na 1
Dla danych dotyczących zachowań i preferencji oraz (w Polsce) dla numeru PESEL – wartość jest oceniona na 2
W przypadku danych finansowych wartość oceniono na 3
A dla danych szczególnej kategorii, tzw. „wrażliwych” (czyli: pochodzenie rasowe lub etniczne, poglądy polityczne, przekonania religijne lub światopoglądowe, przynależność do związków zawodowych, dane genetyczne, biometryczne, o seksualności lub orientacji seksualnej, dane dotyczące zdrowia) – wartość została oceniona na 4
WAŻNE! Jeśli w ramach naruszenia widzisz, że wyciekły i dane zwykłe i np. finansowe, wybierasz jedną, najwyższą wartość danych (czyli w tym przypadku: 3). Nie sumujesz wartości dla poszczególnych rodzajów danych.
I to jest Twoja baza kontekstu. Bo oprócz wartości danych, na kontekst ma wpływ również to, czy:
- wyciek był szeroki (dużo danych, dane wielu osób itp.) – jeśli tak, dodajesz 1 do wagi kategorii danych;
- czy zajmujesz się szczególnym rodzajem działalności (np. prowadzisz aptekę internetową, dostarczasz usługi z zakresu cyberbezpieczeństwa, itp.) – jeśli tak – dodajesz 1 do wagi kategorii danych;
- czy w wycieku znalazły się dane grup osób o szczególnych potrzebach w zakresie ochrony (np. osób z niepełnosprawnością, dzieci, wojskowych itp.) – jeśli tak – dodajesz 1 do wagi kategorii danych;
Natomiast wartość danych w ramach ich kontekstu, można również zmniejszyć:
- jeśli dane, które wyciekły były nieprawidłowe, utraciły swoją ważność – odejmujesz 1 od wagi kategorii danych,
- jeśli dane, które wyciekły były dostępne publicznie (np. w bazie CEIDG, KRS itp.) – odejmujesz 1 od wagi kategorii danych,
- charakter danych również potrafi odjąć 1 albo czasami dodać 1 od/do wagi kategorii danych, np.
Dane finansowe
Źródło: https://www.enisa.europa.eu/publications/dbn-severity tłumaczenie własne autorki bloga przykładów z rozdziału A3 ww. wytycznych ENISA
Przykład 1: Wyciągi bankowe
Przypadek 1: dane pochodzą z banku i obejmują wyłącznie pismo, z którego wynika, że osoba jest klientem, bez informacji o konkretnych relacjach między klientem a bankiem (np. wyłącznie imię, nazwisko i adres, bez numeru rachunku i informacji o transakcjach). Wynik = 1 (ze względu na charakter zbioru danych).
Przypadek 2: dane pochodzą z banku i obejmują jedynie historię transakcji z jednego dnia, bez dalszych szczegółów (np. numer rachunku, nazwisko i transakcję).
Wynik = 2 (ze względu na charakter danych – informacje mogące dostarczyć ograniczonej wiedzy o zachowaniach finansowych).
Przypadek 3: dane pochodzą z banku i dotyczą sald rachunków klientów z ostatniego miesiąca. Wynik = 3 (bez zmiany z uwagi na czynniki kontekstowe).
Przypadek 4: dane pochodzą z banku i obejmują salda rachunków klientów z ostatniego roku, pokazując wszystkie transakcje i związane z nimi szczegóły.
Wynik = 4 (ze względu na wolumen i charakter danych prowadzące do profilowania).
Prawdopodobieństwo identyfikacji – krótka piłka – nasz mnożnik
Tu nasze zadanie jest o wiele prostsze – ustalamy, na podstawie zakresu danych, jakie wyciekły, jakie jest prawdopodobieństwo, że na ich podstawie będzie można wskazać konkretną osobę.
- jeśli prawdopodobieństwo jest znikome (np. dane, które wyciekły mogą dotyczyć wielu osób w kraju), jako wartość PI przyjmujemy 0,25
- jeśli prawdopodobieństwo jest ograniczone (np. dane, które wyciekły mogą dotyczyć niewielu osób w kraju, jako wartość PI przyjmujemy 0,5
- jeśli prawdopodobieństwo jest znaczące (np. dane, które wyciekły mogą dotyczyć niewielu osób w skali populacji małego miasta, jako wartość PI przyjmujemy 0,75
- jeśli prawdopodobieństwo jest maksymalne (dane identyfikują bezpośrednio daną osobę – np. PESEL, NIP, zdjęcie danej osoby itp.), jako wartość PI przyjmujemy 1
Po bardziej szczegółowe zalecenia, odsyłam Cię tu: https://www.enisa.europa.eu/publications/dbn-severity
Okoliczności naruszenia – czyli co dodajemy na koniec
Do wyniku mnożenia dodajemy jeszcze okoliczności naruszenia, czyli:
- Doszło do naruszenia poufności danych?
- Tak, dane uzyskała określona osoba: do wyniku dodajemy 0,25
- Tak, ale nie wiadomo, ile osób uzyskało dane: do wyniku dodajemy 0,5
- Doszło do utraty/naruszenia integralności danych? (dane zmieniono bezprawnie)
- można odzyskać wersję przed zmianami: dodajemy 0,25
- nie można odzyskać wersji pierwotnej (np. nie mamy kopii zapasowej): dodajemy 0,5
- Doszło do utraty dostępności danych? (dane zostały skradzione, w systemie jest pusto)
- mam kopię zapasową, więc odzyskam dane: dodajemy 0,25
- nie mam kopii zapasowej, nie odzyskam danych: dodajemy 0,5
Dobra, to teraz obliczmy – konkretny przykład
Fakturownia.pl powiadomiła, że „28 września 2026 r. osoba nieuprawniona uzyskała dostęp do naszych systemów i skopiowała dużą część bazy danych na własne serwery.”
Po zapoznaniu się z treścią wiadomości stwierdzasz, że jesteś administratorem danych objętych wyciekiem w zakresie:
- nazwa lub imię i nazwisko, – dane zwykłe
- NIP, – dane zwykłe, ale NIP sprawia, że prawdopodobieństwo identyfikacji WZRASTA – w przypadku JDG – maksymalne, w przypadku spółki – identyfikuje konkretną spółkę, ale nie zawsze konkretnego wspólnika.
- adres, – dane zwykłe
- adres dostawy, – dane zwykłe
- e-mail, – dane zwykłe
- telefon, – dane zwykłe
- numer rachunku, – dane zwykłe
- kwoty z faktur: netto, VAT i brutto według stawek, waluta, kwota zapłacona i pozostała do zapłaty – dane finansowe
Podstawiasz do wzoru:
WN = KPD x PI + ON
WN = (3 + 1 – 11) x 1 (liczę dla JDG) + 0,25 (Fakturownia.pl pisze o osobie – liczba pojedyncza oraz o tym, ze dane na razie nie zostały upublicznione, dlatego przyjmuję wartość 0,25. Jeśli byłoby inaczej – wartość podniosłabym do 0,5) + 0,5 (atak hakerski to działanie intencjonalne) = 3,75
Powyższy przykład to wyliczenie ogólne i ma za zadanie jedynie pokazać wyliczenie na podstawie tylko ww. kryteriów, bez uwzględnienia specyfikacji konkretnego administratora danych. Nie jest poradą prawna i nie jest wyliczeniem dla Twojego konkretnego naruszenia. Nie zalecam go kopiować po to, żeby mieć ocenę naruszenia „z głowy”. Bo nie jest to przykład, który uwzględnia dane klientów, kontrahentów, które Ty miałaś zgromadzone w Twoim profilu.
- 3 – dane finansowe (kwoty z faktur, salda itp.) +1 – bo szeroki zakres danych, ale -1, bo dane były wcześniej dostępne w CEIDG/KRS – jeśli tak rzeczywiście jest. ↩︎
ENISA w swoich zaleceniach dodatkowo określa, kiedy można obniżyć kontekst dla danych finansowych – część już zawarłam w ww. cytacie, ale nie są to wszystkie okoliczności mające wpływ na kontekst przetwarzania danych. Dokonaj własnej oceny wagi naruszenia po zapoznaniu się z https://www.enisa.europa.eu/publications/dbn-severity.
Czy można to zrobić jakoś inaczej?
Jasne, w sieci są dostępne różnego rodzaju kalkulatory wagi naruszeń, ale one jedynie bazują na metodologii ENISA. Ty podejmujesz decyzję, czy z nich skorzystasz, czy nie.
Wyniki i co dalej?
Jeśli po wyliczeniu, waga naruszenia (WN) wynosi:
- poniżej 2 – ENISA określa, że jest to niska waga naruszenia. Dla Ciebie oznacza to tyle, że możesz zadecydować o niezgłoszeniu naruszenia do Prezesa UODO i odnotować je tylko u siebie w dokumentacji („wewnętrznie”);
- pomiędzy 2 a 3 – średnia waga naruszenia – zgodnie z zaleceniami, to naruszenie podlega zgłoszeniu do Prezesa UODO (ale Ty o tym decydujesz);
- pomiędzy 3 a 4 – wysoka waga naruszenia – zgodnie z zaleceniami, to naruszenie podlega zgłoszeniu do Prezesa UODO (ale Ty o tym decydujesz), dodatkowo powinnaś zawiadomić osoby dotknięte tym naruszeniem;
- powyżej 4 – bardzo wysoka waga naruszenia – zgodnie z zaleceniami, to naruszenie podlega zgłoszeniu do Prezesa UODO (ale Ty o tym decydujesz), dodatkowo powinnaś zawiadomić osoby dotknięte tym naruszeniem.
Uff. To chyba tyle. Gratuluję Ci, jeśli przebrnęłaś do końca. Masz do mnie pytania? Zostaw komentarz albo łap mnie na Instagramie